

एक छोटी सी पैकेजिंग गलती ने AI कोडिंग टूल्स में से एक के पर्दे के पीछे की एक बहुत ही पब्लिक झलक पेश कर दी। 31 मार्च को, Anthropic ने अपने @anthropic-ai/claude-code npm पैकेज का वर्जन 2.1.88 शिप किया, जिसमें कुछ ऐसा शामिल था जो वे बिल्कुल भी शामिल नहीं करना चाहते थे: एक 59.8 MB का सोर्स मैप फाइल जिसमें टूल का पूरा कमांड लाइन इंटरफ़ेस सोर्स कोड था।
GitHub पर 512,000 लाइनों का रिसाव कैसे हुआ
सिक्योरिटी रिसर्चर Chaofan Shou ने सबसे पहले इस एक्सपोज्ड फाइल को स्पॉट किया, और X पर इसके कंटेंट का लिंक पोस्ट किया (जो अब हटा दिया गया है)। वहां से, कोड बहुत तेजी से फैला। पूरा कोडबेस एक पब्लिक GitHub रिपॉजिटरी में लैंड हुआ और घंटों के भीतर हजारों बार फोर्क किया गया। उस समय तक, बात बहुत आगे बढ़ चुकी थी।
लीक हुए पैकेज में लगभग 2,000 TypeScript फाइलें और 512,000 से अधिक लाइनों का कोड है। यह कोई छोटी सी गलती नहीं है। यह पूरा CLI सोर्स है, जो किसी भी जिज्ञासु व्यक्ति के लिए खुला पड़ा है जो इसे खोलकर देखना चाहे।
Anthropic ने एक ऑफिशियल स्टेटमेंट के साथ तेजी से प्रतिक्रिया दी, जो कई आउटलेट्स को डिलीवर किया गया: "आज, Claude Code के एक रिलीज में कुछ इंटरनल सोर्स कोड शामिल था। कोई भी संवेदनशील ग्राहक डेटा या क्रेडेंशियल्स शामिल या एक्सपोज नहीं हुए थे। यह एक रिलीज पैकेजिंग इश्यू था जो मानवीय त्रुटि के कारण हुआ, न कि सुरक्षा उल्लंघन के कारण। हम इसे दोबारा होने से रोकने के लिए उपाय लागू कर रहे हैं।"
रिसर्चर्स को अंदर क्या मिला
बात यह है: जब इस तरह का कोड पब्लिक हो जाता है, तो लोग उसे पढ़ते हैं। तेजी से। लीक के घंटों के भीतर, डेवलपर्स पहले से ही सोर्स को खंगाल रहे थे और अपनी खोजें पोस्ट कर रहे थे। एक व्यापक रूप से प्रसारित अवलोकन में एक "अविश्वसनीय रूप से अच्छी तरह से डिज़ाइन" तीन-परत मेमोरी सिस्टम का वर्णन किया गया था, जिसे कोड स्पष्ट रूप से "सेल्फ-हीलिंग मेमोरी" कहता है। यह बिल्कुल उसी तरह का आर्किटेक्चरल डिटेल है जिसे Anthropic इंटरनल रखना पसंद करेगा।
व्यापक सुरक्षा तस्वीर पर ध्यान देना लायक है। VentureBeat से एक विस्तृत विश्लेषण के अनुसार, सुरक्षा विश्लेषकों ने पहले ही कई अटैक पाथ मैप कर लिए हैं जो एक्सपोज्ड कोड सक्षम करता है, जिसमें सप्लाई चेन जोखिम और टाइपोस्क्वाटिंग अवसर शामिल हैं जहां बुरे एक्टर्स असली चीज़ की नकल करने वाले दुर्भावनापूर्ण पैकेज प्रकाशित कर सकते हैं।
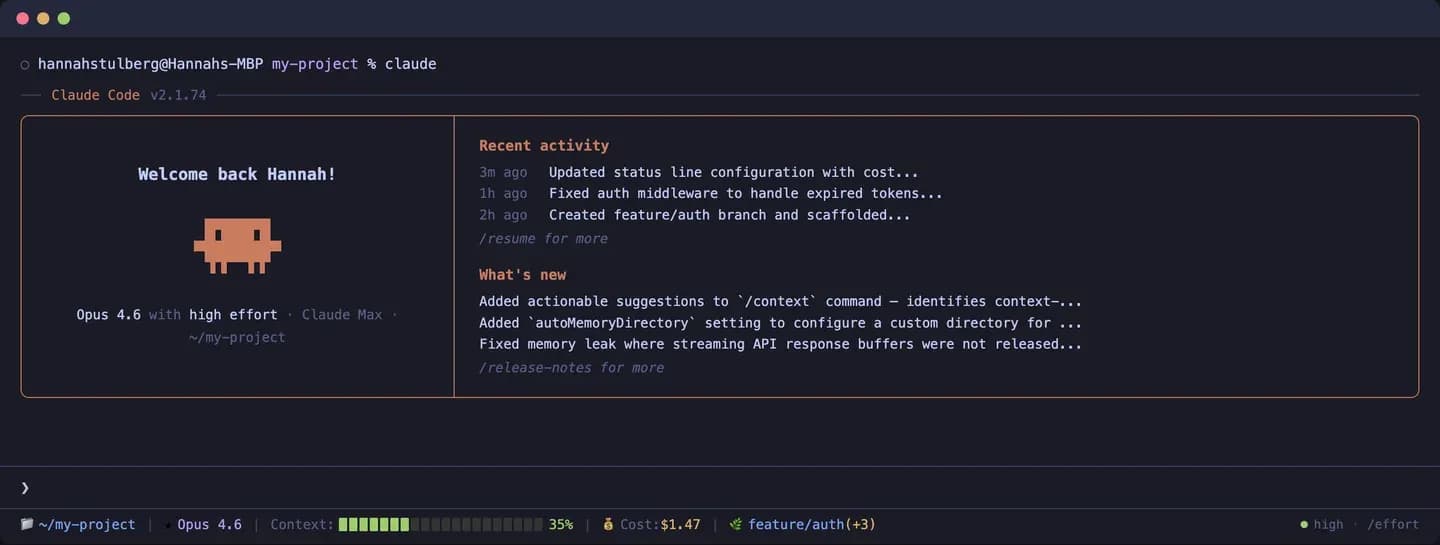
Claude Code CLI in action
समय इसे नजरअंदाज करना मुश्किल बना देता है
यह एक ही हफ्ते में Anthropic से दूसरी रिपोर्ट की गई डेटा एक्सपोजर है। कुछ दिन पहले, एक अलग लीक में Mythos कोडनेम वाले एक अनरिलीज्ड मॉडल के अस्तित्व का पता चला था, जिसे क्षमताओं में एक महत्वपूर्ण कदम बताया गया था। हर महीने अधिक प्रतिस्पर्धी होते जा रहे बाजार में लगातार दो घटनाएं, चाहे Anthropic उन्हें कैसे भी फ्रेम करे, एक अच्छा लुक नहीं देती हैं।
ईमानदारी से कहूं तो, अंतर महत्वपूर्ण है: CLI सोर्स कोड मॉडल वेट्स, ट्रेनिंग डेटा या यूजर की जानकारी नहीं है। Claude Code पर निर्माण करने वाले डेवलपर्स सीधे तौर पर जोखिम में नहीं हैं। लेकिन जैसा कि The Hacker News ने रिपोर्ट किया, सप्लाई चेन एंगल वास्तविक है। जब एक व्यापक रूप से उपयोग किए जाने वाले डेवलपर टूल का सोर्स कोड स्वतंत्र रूप से उपलब्ध हो और पहले से ही बड़े पैमाने पर फोर्क किया गया हो, तो किसी के लिए एक विश्वसनीय नकली पैकेज बनाने का समय काफी बढ़ जाता है।
Claude Code का उपयोग करने वाले डेवलपर्स के लिए इसका क्या मतलब है
अपने वर्कफ़्लो में Claude Code का सक्रिय रूप से उपयोग करने वाले किसी भी व्यक्ति के लिए, तत्काल व्यावहारिक जोखिम कम है। कोई API कीज़ नहीं, कोई यूजर डेटा नहीं, कोई मॉडल इंटरनल नहीं। आप जो करना चाहेंगे वह किसी भी अनौपचारिक या थर्ड-पार्टी npm पैकेज के प्रति सतर्क रहना है जो Claude Code या संबंधित टूल होने का दावा करता है, क्योंकि लीक हुए सोर्स से विश्वसनीय नकली बनाना आसान हो जाता है।
यहां मुख्य बात यह है कि Anthropic ने पुष्टि की है कि वे पैकेजिंग प्रक्रिया में बदलाव लागू कर रहे हैं ताकि इसे दोबारा होने से रोका जा सके। चाहे वे उपाय पहले से फोर्क की गई रिपॉजिटरी पर लागू हों या नहीं, यह एक अलग सवाल है। AI डेवलपर टूल्स पर नवीनतम जानकारी और इस तरह की घटनाएं व्यापक देव इकोसिस्टम को कैसे प्रभावित करती हैं, इसके लिए और अधिक देखना सुनिश्चित करें:
