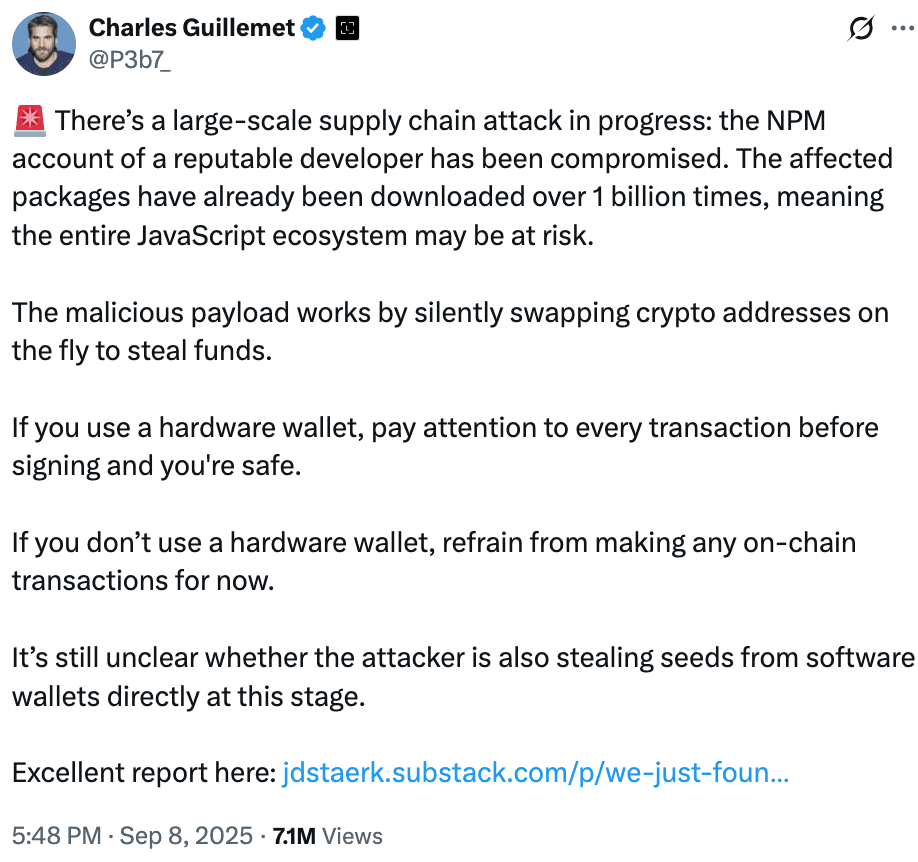
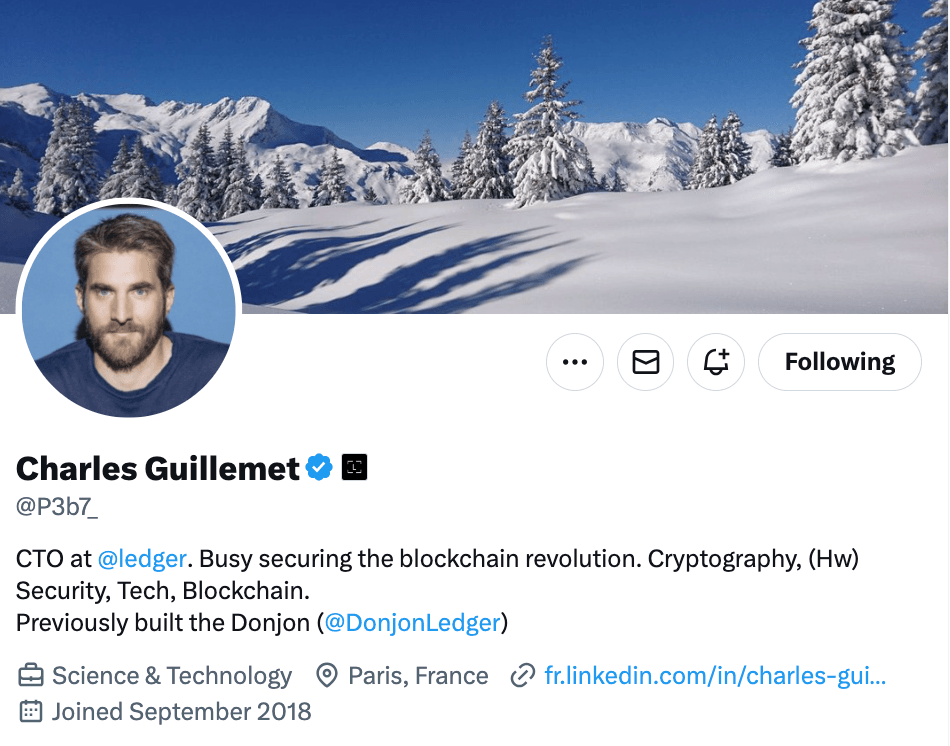
Pada 8 September, serangan rantai pasok perangkat lunak berskala besar menghantam ekosistem NPM, membahayakan beberapa pustaka JavaScript yang banyak digunakan. Peretasan ini pertama kali muncul ketika Charles Guillemet, Chief Technology Officer dari Ledger, memperingatkan bahwa akun Node Package Manager milik seorang pengembang tepercaya telah dibajak. Estimasi awal menyebutkan paparan mencapai lebih dari satu miliar unduhan, namun analisis lebih lanjut mengungkapkan bahwa paket yang disusupi tersebut sebenarnya mencakup lebih dari 2,6 miliar unduhan mingguan.

Supply Chain Attack Exposes Over 2 Billion
Supply Chain Attack Exposes Over 2 Billion
Serangan tersebut menargetkan akun pengembang yang dikenal sebagai "qix," yang mengelola beberapa pustaka JavaScript populer termasuk chalk, strip-ansi, color-convert, dan debug. Pustaka-pustaka ini muncul di banyak proyek yang mencakup lingkungan sisi server maupun front-end. Penyerang mendapatkan akses melalui email dukungan palsu dan mendorong pembaruan berbahaya ke sekitar 18 paket. Instalasi dependensi otomatis memungkinkan malware menyebar dengan cepat dalam hitungan jam.
Guillemet menjelaskan bahwa kode berbahaya tersebut secara diam-diam mengganti alamat dompet mata uang kripto selama transaksi. Pengguna yang mengandalkan dompet perangkat lunak (software wallet) menghadapi risiko kehilangan dana jika mereka menyetujui transaksi tanpa menyadari alamat penerima yang telah diubah.
Malware Crypto Clipper dan MetaMask
Para peneliti keamanan mengklasifikasikan malware ini sebagai "crypto clipper." Malware ini mengganti alamat dompet pada berbagai tahap transaksi. Ketika tidak ada dompet yang terdeteksi, malware memodifikasi data keluar dalam aplikasi terdesentralisasi dengan melakukan hooking ke fungsi peramban seperti fetch dan XMLHttpRequest, lalu memindai dan mengubah alamat di dalam data aplikasi.
Jika ekstensi dompet seperti MetaMask tersedia, malware akan mencegat transaksi sebelum penandatanganan. Malware memodifikasi alamat dompet di memori sehingga alamat penipuan muncul saat pengguna meninjau transaksi. Malware ini menggunakan algoritma Levenshtein untuk menghasilkan alamat yang sangat mirip dengan aslinya, sehingga perubahan lebih sulit dideteksi.
Supply Chain Attack Exposes Over 2 Billion
Tanda-tanda Awal Serangan
Para pengembang pertama kali menyadari serangan ini ketika sistem build mengembalikan pesan kesalahan yang tidak terduga. Pemeriksaan pada dependensi bernama error-ex mengungkapkan kode yang disamarkan (obfuscated) yang berisi fungsi mencurigakan bernama checkethereumw, yang mengindikasikan penargetan dompet Ethereum. Analis mengonfirmasi bahwa malware tersebut berisi referensi ke alamat dompet di berbagai blockchain, termasuk Bitcoin, Ethereum, Solana, Tron, Litecoin, dan Bitcoin Cash.
Paket yang terdampak mencakup beberapa paket yang paling banyak digunakan dalam ekosistem JavaScript. Chalk menerima lebih dari 300 juta unduhan mingguan, debug lebih dari 350 juta, dan strip-ansi lebih dari 260 juta. Jika digabungkan, pustaka yang disusupi tersebut mencatat lebih dari 2,6 miliar unduhan setiap minggu, yang menunjukkan skala dampak di seluruh komunitas pengembang.
Hardware vs Software Wallets
Banyak dari pustaka yang terinfeksi tidak terhubung langsung ke proyek mata uang kripto, namun integrasinya ke dalam rantai dependensi berarti aplikasi yang tidak terkait pun mungkin telah terpapar. Proyek yang berinteraksi dengan dompet mata uang kripto dan aplikasi terdesentralisasi menghadapi tingkat risiko tertinggi.
Guillemet mencatat bahwa pengguna dompet perangkat keras (hardware wallet) dengan fitur clear-signing tetap aman karena perangkat ini memungkinkan verifikasi setiap transaksi sebelum disetujui. Pengguna dompet perangkat lunak menghadapi paparan yang lebih besar dan harus sangat berhati-hati sampai dependensi ditinjau dan diamankan sepenuhnya.
Menemukan Penyerang dan Dana yang Dicuri
Alamat mata uang kripto milik penyerang telah diidentifikasi dan dipantau secara aktif melalui transparansi blockchain publik. Alamat Ethereum utama yang terkait dengan operasi ini adalah 0xFc4a4858bafef54D1b1d7697bfb5c52F4c166976, bersama dengan beberapa alamat cadangan. Pada saat pelaporan, dana yang dicuri belum dipindahkan. Pemantauan ini memungkinkan analisis berkelanjutan, meskipun cakupan penuh aset yang dicuri masih belum jelas.
Supply Chain Attack Exposes Over 2 Billion
Peran JavaScript dan Komunitas
Komunitas JavaScript dan web3 bergerak cepat untuk menahan insiden tersebut. Versi berbahaya dari paket yang disusupi sebagian besar telah dihapus dari registri, namun risiko tetap ada bagi proyek yang mungkin masih mengandalkan versi lama di dalam lockfile mereka. Pengembang didesak untuk mengaudit dependensi mereka, mengunci versi yang aman, dan menginstal ulang build yang bersih untuk mencegah paparan lebih lanjut.
Para profesional keamanan merekomendasikan agar pengembang merotasi kredensial, menerapkan autentikasi dua faktor pada akun seperti NPM dan GitHub, serta menggunakan metode instalasi deterministik seperti npm ci untuk menjaga kontrol versi yang ketat. Pengguna harus memverifikasi semua transaksi mata uang kripto dengan cermat, terutama saat mengandalkan dompet perangkat lunak.
Pemikiran Akhir
Insiden ini tergolong sebagai salah satu peretasan paling luas yang pernah menghantam ekosistem NPM. Meskipun respons komunitas relatif cepat, serangan ini mengungkap kerentanan rantai pasok perangkat lunak modern dan risiko yang diciptakan oleh ketergantungan luas pada komponen open-source.
Seperti yang ditekankan Guillemet, meninjau setiap transaksi sebelum menandatangani tetaplah penting. Peretasan ini menunjukkan bahwa pustaka kecil sekalipun yang tertanam jauh di dalam infrastruktur aplikasi dapat menjadi vektor serangan yang signifikan jika disusupi. Bagi pengembang maupun pengguna, kewaspadaan berkelanjutan kini menjadi bagian penting dalam menjaga keamanan di ekosistem web3 dan pengembangan perangkat lunak.