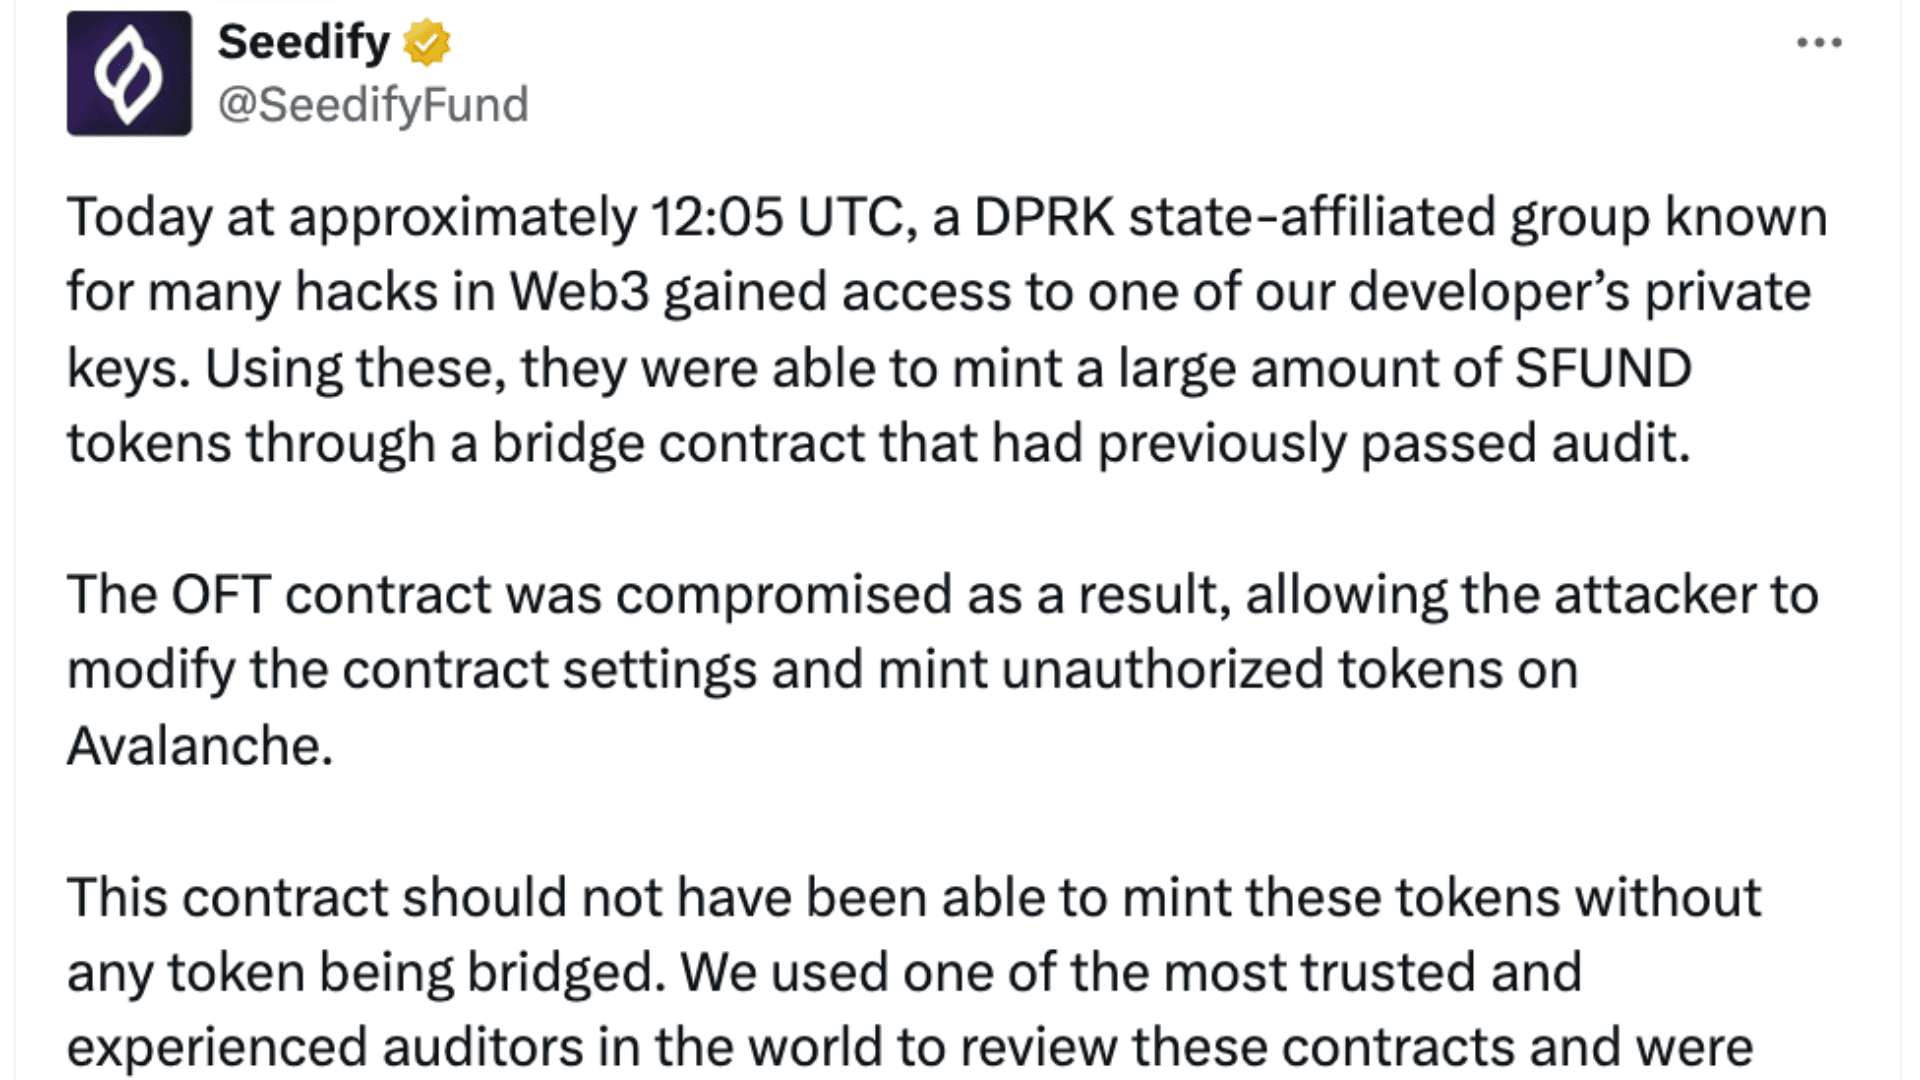
Seedify เว็บไซต์บ่มเพาะโปรเจกต์ Web3 (Web3 incubator) ที่เป็นที่รู้จักจากการสนับสนุนโปรเจกต์เกมและเมตาเวิร์ส (Metaverse) ยืนยันว่า SFUND token bridge ของทางแพลตฟอร์มถูกเจาะระบบ (Exploit) เมื่อวันที่ 23 กันยายนที่ผ่านมา โดยแฮกเกอร์สามารถขโมยเงินไปได้มากกว่า $1.2 Million ผ่านการสร้างเหรียญเถื่อน (Minting unauthorized tokens) และโอนย้ายข้ามเชน (Cross-chain) หลายเครือข่าย เหตุการณ์แฮกครั้งนี้ส่งผลกระทบต่อความเชื่อมั่นของคอมมูนิตี้อย่างหนัก โดยมีการเชื่อมโยงว่ากลุ่มผู้ก่อเหตุเป็นกลุ่มแฮกเกอร์ที่มีรัฐบาลเกาหลีเหนือหนุนหลัง ซึ่งมีประวัติในการโจมตีโครงสร้างพื้นฐานของ Web3 มาอย่างต่อเนื่อง
Seedify Suffers $1.2 Million Breach
แฮกเกอร์เจาะระบบเข้ามาได้อย่างไร
การละเมิดความปลอดภัยเกิดขึ้นเมื่อกุญแจนักพัฒนา (Developer key) ถูกขโมยไปใช้ควบคุมสัญญาอัจฉริยะ (Smart contract) ของ OFT bridge ของ Seedify แม้ว่าตัวสัญญาจะเคยผ่านการตรวจสอบความปลอดภัย (Security audits) มาแล้ว แต่แฮกเกอร์สามารถเลี่ยงการตรวจสอบปกติได้ด้วยการใช้สิทธิ์ (Permissions) ที่ผูกอยู่กับกุญแจที่ถูกขโมยไป ซึ่งเปิดช่องให้พวกเขาสามารถ Mint เหรียญ SFUND จำนวนมหาศาลบนเครือข่าย Avalanche โดยไม่ต้องโอนสินทรัพย์จริงข้ามเชน
เหรียญดังกล่าวถูกโอนข้ามเชนอย่างรวดเร็วไปยัง Ethereum, Arbitrum และ Base ซึ่งเป็นจุดที่สภาพคล่อง (Liquidity pools) ถูกดูดออกไปจนหมด โดยขั้นตอนสุดท้ายที่สร้างความเสียหายมากที่สุดเกิดขึ้นบน BNB Chain ซึ่งมีการเทขายเหรียญอย่างรวดเร็วก่อนที่มาตรการควบคุมจะถูกบังคับใช้
ผลกระทบที่ตามมาเกิดขึ้นทันที ราคาของ SFUND ร่วงลงเกือบ 60 เปอร์เซ็นต์ภายในเวลาไม่ถึงหนึ่งวัน โดยราคาดิ่งลงไปแตะระดับ $0.0537 ก่อนจะฟื้นตัวกลับมาใกล้ระดับ $0.25 ผู้ถือเหรียญกว่า 64,000 รายบน BNB Chain ได้รับผลกระทบโดยตรง เนื่องจากมูลค่าการถือครองลดลงหรือถูกเจือจาง (Diluted) จากปริมาณเหรียญที่ถูกสร้างขึ้นมาใหม่ แม้ว่าสินทรัพย์ที่ถูกขโมยไปบางส่วนประมาณ $200,000 จะถูกอายัดโดย HTX แล้ว แต่สินทรัพย์ส่วนใหญ่ยังคงไม่สามารถกู้คืนกลับมาได้
Seedify Suffers $1.2 Million Breach
การตอบสนองฉุกเฉินจากทีมงาน
Seedify ดำเนินการอย่างรวดเร็วทันทีที่ตรวจพบการเจาะระบบ โดยมีการระงับการทำงานของ Bridge, หยุดกิจกรรมของเหรียญในเชนที่ได้รับผลกระทบ และเพิกถอนสิทธิ์ที่ถูกบุกรุก กระเป๋าเงินของแฮกเกอร์ถูกขึ้นบัญชีดำ (Blacklisted) และการซื้อขายบนกระดานเทรดแบบรวมศูนย์ (Centralized exchanges) ถูกระงับชั่วคราวเพื่อลดความผันผวนของตลาด
ทีมงานเน้นย้ำว่าการเจาะระบบครั้งนี้ส่งผลกระทบต่อกระเป๋าเงินที่ถูกบุกรุกเพียงใบเดียวเท่านั้น ส่วนกระเป๋าเงินของผู้ใช้งาน (User wallets), สัญญาหลัก (Core contracts) และโปรโตคอลโดยรวมของ Seedify ไม่ได้รับผลกระทบโดยตรง ขณะนี้กำลังมีการทบทวนการตรวจสอบความปลอดภัยอีกครั้ง โดยดึงพันธมิตรภายนอกเข้ามาช่วยตรวจสอบโครงสร้างพื้นฐานของแพลตฟอร์ม
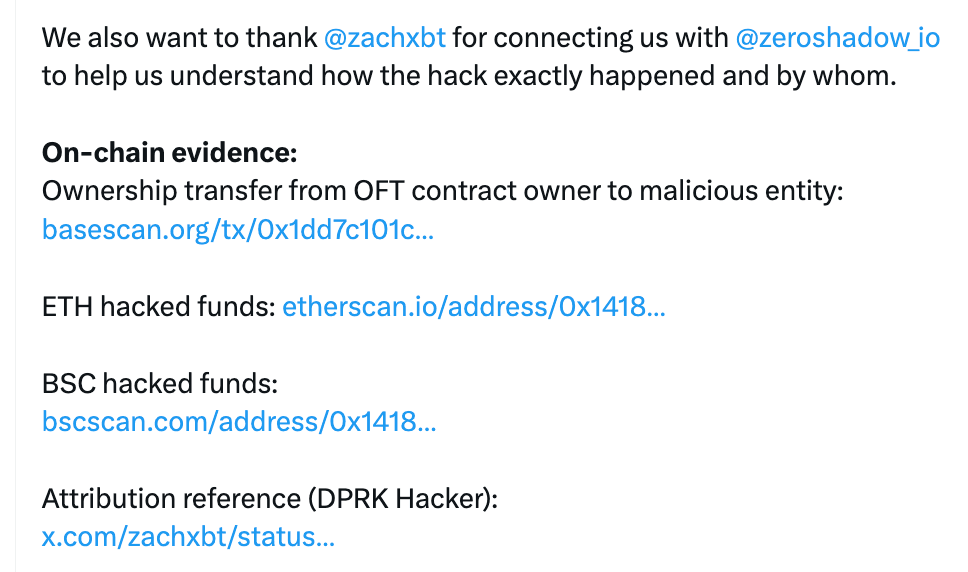
การสืบสวนโดยนักวิเคราะห์บล็อกเชนชี้ว่าการโจมตีนี้เกี่ยวข้องกับกลุ่มแฮกเกอร์ที่รัฐบาลเกาหลีเหนือหนุนหลัง ซึ่งเป็นกลุ่มเดียวกับที่อยู่เบื้องหลัง เหตุการณ์เจาะระบบ Web3 ชื่อดังอื่นๆ อีกหลายครั้ง โดยความรวดเร็วในการปฏิบัติการของ Seedify นั้นตรงกับกลยุทธ์ที่เคยใช้ในเหตุการณ์ก่อนหน้านี้
Seedify Suffers $1.2 Million Breach
ความพยายามในการกู้คืนผ่านโครงการ Phoenix Raise
เพื่อตอบโต้การโจมตี Meta Alchemist ผู้ก่อตั้ง Seedify ได้ประกาศโครงการกู้คืนที่ชื่อว่า Phoenix Raise โดยแผนนี้ออกแบบมาเพื่อชดเชยผู้ใช้งานที่สูญเสียเงิน, เสริมความแข็งแกร่งให้กับระบบความปลอดภัยของแพลตฟอร์ม และสร้างเสถียรภาพให้กับเศรษฐกิจของ SFUND ผ่านการซื้อคืน (Buybacks) นอกจากนี้ ทีมงานยังยืนยันว่ากำลังเตรียมการย้าย (Migration) เหรียญ SFUND ทั้งหมด แต่ยังไม่มีการเปิดเผยกำหนดการที่แน่ชัด
Seedify ระบุว่า Phoenix Raise จะเป็นทุนสำหรับการเติบโตและการตลาดในขณะที่แพลตฟอร์มกำลังเปลี่ยนผ่านไปสู่โมเดล Launchpad แบบไร้ตัวกลาง (Permissionless) จนกว่ารายละเอียดการย้ายเหรียญจะเสร็จสมบูรณ์ ทางทีมงานแนะนำให้ผู้ใช้งานทำธุรกรรม SFUND บน BNB Chain เท่านั้น
Seedify Suffers $1.2 Million Breach
ภาพรวมความปลอดภัยของ Web3
เหตุการณ์เจาะระบบ Seedify เป็นเครื่องเตือนใจถึงช่องโหว่ที่แพลตฟอร์ม Web3 กำลังเผชิญ โดยเฉพาะอย่างยิ่ง Cross-chain bridges แม้แต่สัญญาที่ผ่านการตรวจสอบแล้วก็ยังมีความเสี่ยงหากกุญแจส่วนตัว (Private keys) ถูกบุกรุก เหตุการณ์นี้กระตุ้นให้เกิดการเรียกร้องให้โปรเจกต์ต่างๆ ใช้มาตรการป้องกันที่เข้มงวดขึ้น เช่น การอนุมัติแบบหลายลายเซ็น (Multi-signature approvals) และการหน่วงเวลาทำธุรกรรม (Time-delayed transactions) สำหรับการปฏิบัติการที่สำคัญ
การเจาะระบบ Seedify ไม่ใช่ปัญหาความปลอดภัยเพียงอย่างเดียวที่เป็นข่าวในสัปดาห์นี้ สตรีมเมอร์ Twitch ที่รู้จักกันในชื่อ RastalandTV สูญเสียเงินคริปโตไปมากกว่า $32,000 ระหว่างไลฟ์สดหลังจากดาวน์โหลด เกมที่มีมัลแวร์ติดมาด้วยบน Steam เงินที่ถูกขโมยไปนั้นเป็นเงินบริจาคสำหรับรักษาโรคมะเร็งของเขา ซึ่งก่อให้เกิดความไม่พอใจและนำไปสู่การระดมทุนจากคอมมูนิตี้ มัลแวร์ตัวนี้ถูกเชื่อมโยงกับกรณีความเสียหายกว่า 260 เคส และมูลค่าความเสียหายรวมกว่า $150,000
คำถามที่พบบ่อย (FAQ)
เกิดอะไรขึ้นกับ Seedify?
SFUND bridge ของ Seedify ถูกเจาะระบบเมื่อวันที่ 23 กันยายน หลังจากแฮกเกอร์เข้าถึงกุญแจนักพัฒนาได้ มีการสร้างเหรียญเถื่อนและนำไปเทขายข้ามเชนหลายเครือข่าย ส่งผลให้เกิดความเสียหายมากกว่า $1.2 Million
ใครเป็นคนแฮก Seedify?
Seedify ระบุว่าการเจาะระบบนี้มาจากกลุ่มแฮกเกอร์ที่มีรัฐบาลเกาหลีเหนือหนุนหลัง ซึ่งเป็นกลุ่มที่รู้จักกันดีจากการโจมตี Web3 ในอดีต โดยนักวิเคราะห์บล็อกเชนได้สนับสนุนข้อสรุปนี้
Phoenix Raise คืออะไร?
Phoenix Raise คือแผนการกู้คืนของ Seedify ที่มุ่งเน้นการชดเชยผู้ใช้งานที่ได้รับผลกระทบจากการเจาะระบบ, ปรับปรุงความปลอดภัย, สร้างเสถียรภาพให้ SFUND ผ่านการซื้อคืน และเป็นทุนสำหรับการเติบโตของแพลตฟอร์มในอนาคต
SFUND ยังปลอดภัยที่จะใช้งานอยู่หรือไม่?
Seedify แนะนำให้ผู้ใช้งานใช้ SFUND บน BNB Chain เท่านั้นจนกว่าการย้ายเหรียญจะเสร็จสมบูรณ์ โดยสัญญาหลักและกระเป๋าเงินของผู้ใช้งานไม่ได้รับผลกระทบโดยตรงจากการโจมตี
Seedify จะกู้คืนเงินที่สูญหายไปได้หรือไม่?
สินทรัพย์ที่ถูกขโมยไปประมาณ $200,000 ถูกอายัดโดย HTX แล้ว แต่เงินส่วนใหญ่ยังไม่สามารถกู้คืนได้ โครงการ Phoenix Raise มีจุดประสงค์เพื่อครอบคลุมความสูญเสียของผู้ใช้งานและเสริมความแข็งแกร่งให้กับระบบนิเวศต่อไป