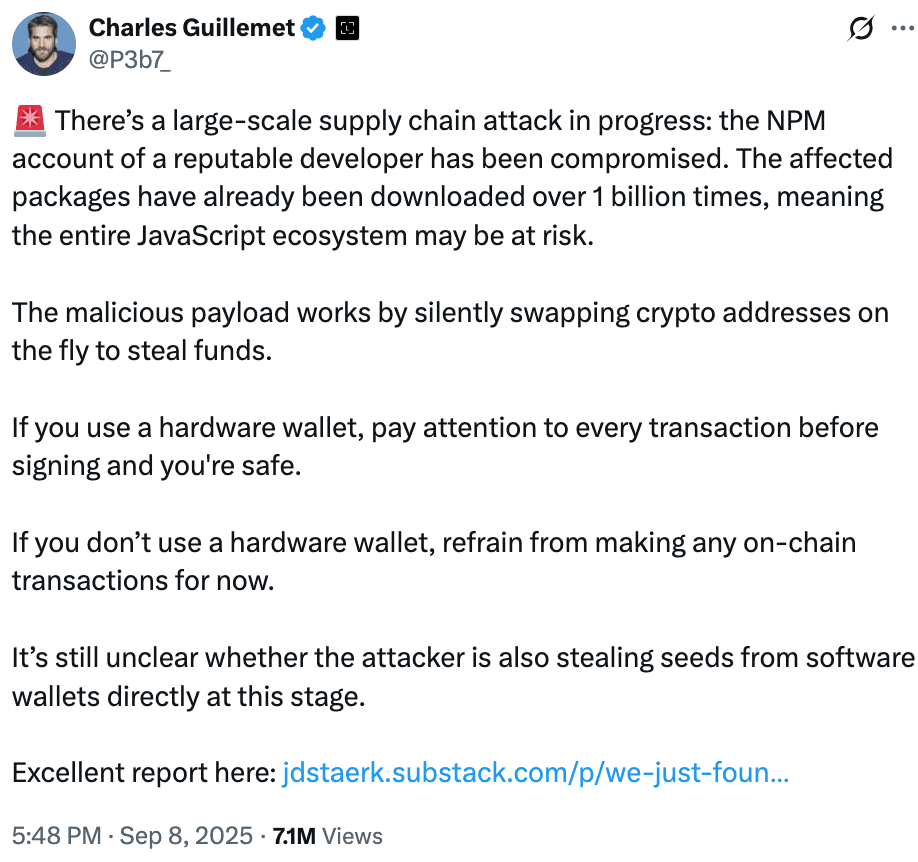
L'8 settembre, un grave attacco alla supply chain del software ha colpito l'ecosistema NPM, compromettendo diverse librerie JavaScript ampiamente utilizzate. La falla è emersa quando Charles Guillemet, Chief Technology Officer di Ledger, ha avvertito che l'account Node Package Manager di uno sviluppatore di fiducia era stato hackerato. Le stime iniziali parlavano di un'esposizione superiore a un miliardo di download, ma ulteriori analisi hanno rivelato che i pacchetti compromessi rappresentano in realtà oltre 2.6 miliardi di download settimanali.

Supply Chain Attack Exposes Over 2 Billion
Supply Chain Attack Exposes Over 2 Billion
L'attacco ha preso di mira l'account di uno sviluppatore noto come "qix", che mantiene diverse librerie JavaScript popolari tra cui chalk, strip-ansi, color-convert e debug. Queste librerie compaiono in innumerevoli progetti che spaziano sia in ambienti server-side che front-end. Gli attaccanti hanno ottenuto l'accesso tramite una falsa email di supporto e hanno inviato aggiornamenti malevoli a circa 18 pacchetti. L'installazione automatizzata delle dipendenze ha permesso al malware di diffondersi rapidamente nel giro di poche ore.
Guillemet ha spiegato che il codice malevolo sostituiva silenziosamente gli indirizzi dei wallet di criptovalute durante le transazioni. Gli utenti che si affidano a software wallet hanno rischiato di perdere fondi se avessero approvato le transazioni senza notare l'indirizzo del destinatario alterato.
Malware Crypto Clipper e MetaMask
I ricercatori di sicurezza hanno classificato il malware come un "crypto clipper". Questo sostituisce gli indirizzi dei wallet in varie fasi di una transazione. Quando non viene rilevato alcun wallet, il malware modifica i dati in uscita all'interno delle applicazioni decentralizzate agganciandosi a funzioni del browser come fetch e XMLHttpRequest, scansionando e alterando gli indirizzi all'interno dei dati dell'applicazione.
Se è presente un'estensione wallet come MetaMask, il malware intercetta la transazione prima della firma. Modifica l'indirizzo del wallet nella memoria in modo che l'indirizzo fraudolento appaia quando l'utente revisiona la transazione. Il malware utilizza l'algoritmo di Levenshtein per generare indirizzi che assomigliano molto all'originale, rendendo le alterazioni più difficili da individuare.
Supply Chain Attack Exposes Over 2 Billion
I primi segnali dell'attacco
Gli sviluppatori hanno notato per primi l'attacco quando i sistemi di build hanno restituito un messaggio di errore imprevisto. L'ispezione di una dipendenza chiamata error-ex ha rivelato codice offuscato contenente una funzione sospetta chiamata checkethereumw, che indicava il targeting di wallet Ethereum. Gli analisti hanno confermato che il malware conteneva riferimenti a indirizzi di wallet su diverse blockchain, tra cui Bitcoin, Ethereum, Solana, Tron, Litecoin e Bitcoin Cash.
I pacchetti interessati includono alcuni dei più utilizzati nell'ecosistema JavaScript. Chalk riceve oltre 300 milioni di download settimanali, debug oltre 350 milioni e strip-ansi oltre 260 milioni. Complessivamente, le librerie compromesse registrano oltre 2.6 miliardi di download ogni settimana, mostrando la portata dell'impatto sulla community degli sviluppatori.
Hardware vs Software Wallet
Molte delle librerie infette non sono direttamente collegate a progetti di criptovalute, ma la loro integrazione nelle catene di dipendenze significa che anche applicazioni non correlate potrebbero essere state esposte. I progetti che interagiscono con wallet di criptovalute e applicazioni decentralizzate affrontano il livello di rischio più elevato.
Guillemet ha osservato che gli utenti di hardware wallet con funzionalità di clear-signing rimangono al sicuro, poiché questi dispositivi consentono la verifica di ogni transazione prima dell'approvazione. Gli utenti di software wallet affrontano un'esposizione maggiore e dovrebbero esercitare estrema cautela finché le dipendenze non saranno state completamente revisionate e messe in sicurezza.
Individuazione dell'attaccante e fondi rubati
Gli indirizzi di criptovaluta dell'attaccante sono stati identificati e vengono monitorati attivamente attraverso la trasparenza della blockchain pubblica. Un indirizzo Ethereum primario collegato all'operazione è 0xFc4a4858bafef54D1b1d7697bfb5c52F4c166976, insieme a diversi indirizzi di backup. Al momento del report, i fondi rubati non erano stati spostati. Questo monitoraggio consente un'analisi continua, sebbene l'entità totale degli asset rubati rimanga poco chiara.
Supply Chain Attack Exposes Over 2 Billion
JavaScript e il ruolo della community
Le community JavaScript e web3 si sono mosse rapidamente per contenere l'incidente. Le versioni malevole dei pacchetti compromessi sono state in gran parte rimosse dal registro, ma rimangono rischi per i progetti che potrebbero ancora fare affidamento su versioni obsolete all'interno dei loro lockfile. Gli sviluppatori sono invitati a controllare le proprie dipendenze, bloccare le versioni sicure e reinstallare build pulite per prevenire ulteriori esposizioni.
I professionisti della sicurezza raccomandano agli sviluppatori di ruotare le credenziali, imporre l'autenticazione a due fattori su account come NPM e GitHub e utilizzare metodi di installazione deterministici come npm ci per mantenere un rigoroso controllo delle versioni. Gli utenti dovrebbero verificare attentamente tutte le transazioni di criptovaluta, in particolare quando si affidano a software wallet.
Considerazioni finali
Questo incidente si classifica come una delle violazioni più estese a colpire l'ecosistema NPM. Sebbene la risposta della community sia stata relativamente rapida, l'attacco espone la fragilità delle moderne supply chain del software e i rischi creati dall'ampia dipendenza da componenti open-source.
Come ha sottolineato Guillemet, revisionare ogni transazione prima di firmare rimane essenziale. La falla dimostra che anche piccole librerie incorporate in profondità nell'infrastruttura delle applicazioni possono diventare significativi vettori di attacco quando compromesse. Per sviluppatori e utenti, una vigilanza costante è ora una parte critica per mantenere la sicurezza negli ecosistemi web3 e dello sviluppo software.