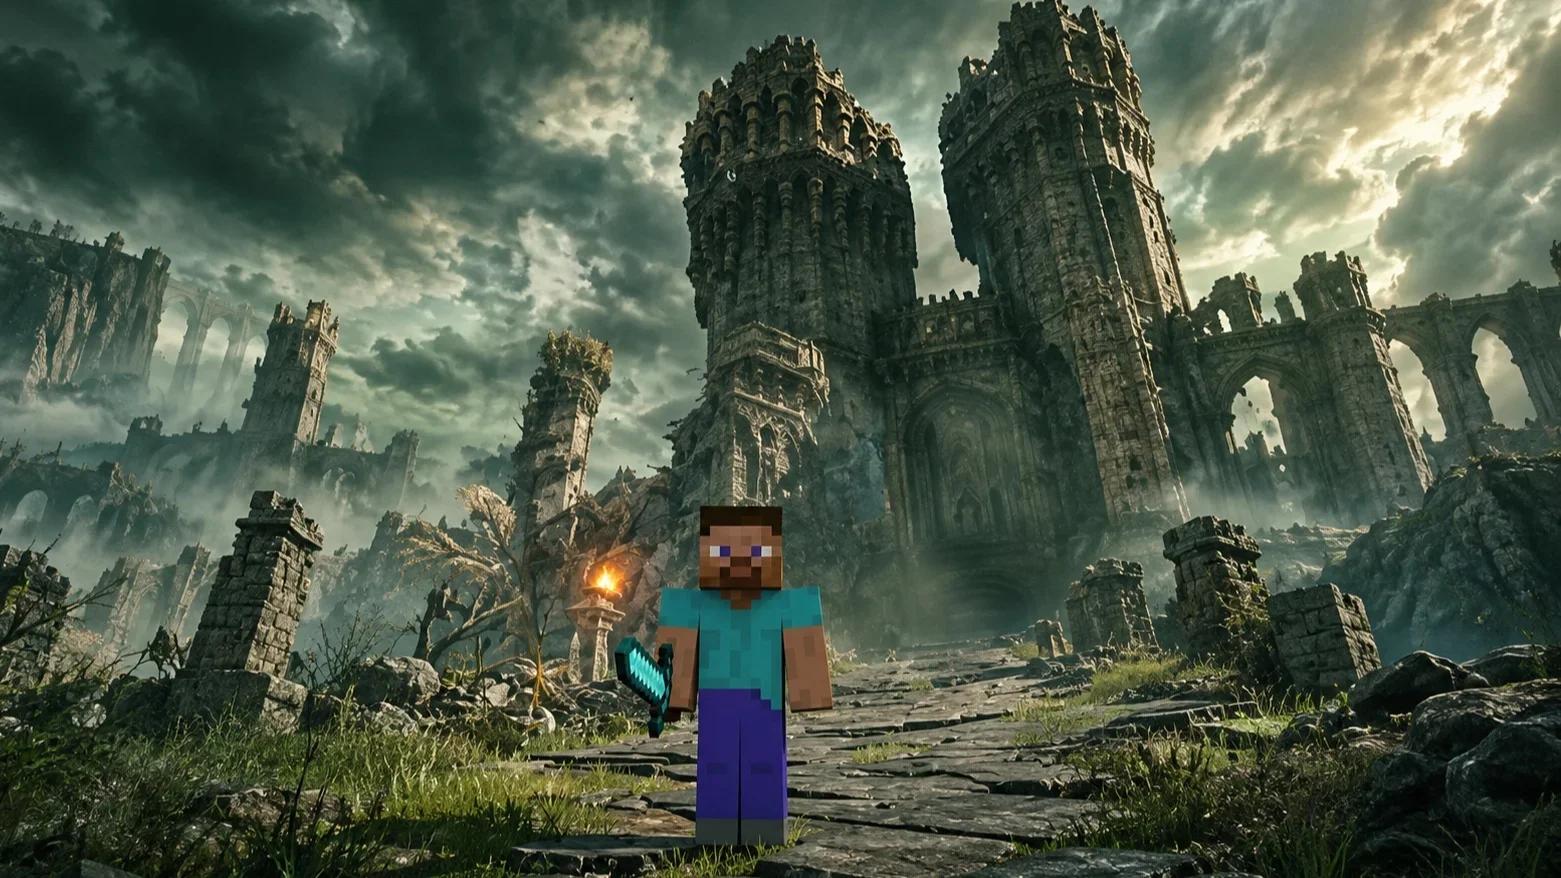

De trend van AI-game-mash-ups is al weken in opkomst. Clips van Elden Ring gecombineerd met de visuals van Minecraft, Skyrim-werelden waarin je de combat van FromSoftware speelt, en andere wilde hybrides verspreiden zich in een ongemakkelijk tempo over social media. Nu heeft iemand dit alles verpakt in één Windows-launcher genaamd Melty, en het concept is op het eerste gezicht oprecht aantrekkelijk: druk één keer op Play, en de tool downloadt, configureert en start de mash-up combinatie die je maar wilt. Geen handmatige mod-installaties, geen gedoe met bestandspaden.
Er is echter een addertje onder het gras. De algemene voorwaarden vertellen een heel ander verhaal.
Waar Melty daadwerkelijk toestemming voor vraagt
De officiële beschrijving van de launcher presenteert het als een frictieloze tool die "twee games die je bezit samenvoegt tot één hybride ervaring." Waar de voorwaarden toestemming voor geven, gaat echter een stuk verder. De ToS van Melty verleent de applicatie toestemming om games op je systeem te vinden, nieuwe tools te downloaden, bestanden te kopiëren, mappen te wijzigen, programma's uit te voeren en automatische updates door te voeren zonder je daar telkens om te vragen. Die lijst alleen al zou de meeste beveiligingsbewuste gamers achter de oren doen krabben.
Het grotere probleem kwam aan het licht toen een programmeur die online bekendstaat als Wubbity de installer van Melty (v1.0.33) uit elkaar haalde en zijn bevindingen openbaar maakte. Zijn conclusie: Melty is een rebrand van LookLoot, een applicatie die is gebouwd om gameplay-video's en input van controllers of toetsenborden op te nemen als AI-trainingsdata. Die volledige opname-pipeline zit in Melty verwerkt, en het privacybeleid van de launcher maakt daar met geen woord over reppen.
Wubbity was voorzichtig genoeg om te verduidelijken dat het "geen malware is, geen wachtwoorddiefstal." De zorg is specifieker: de app "bevat een sluimerende gameplay-opname-pipeline die door de website geactiveerd kan worden, en gebruikers werden daar niet over ingelicht." Een sluimerend systeem dat op afstand geactiveerd kan worden, verborgen in een gratis launcher met uitgebreide rechten tot het bestandssysteem, is niet iets wat je op je pc wilt hebben draaien.
Waarom dit blijft gebeuren
Melty is geen op zichzelf staand geval. In dezelfde week dat dit naar buiten kwam, wekte een 'vibe-coded' Bloodborne pc-port die zwaar leunde op AI-generatie soortgelijke scepsis op binnen de FromSoftware-community. Epic Games haalde de krantenkoppen door openlijk aan te kondigen dat het zijn eigen launcher had "vibe coded", en een Soulslike op Steam met 25% positieve recensies dwong de ontwikkelaar om publiekelijk toe te geven dat AI-gegenereerde assets de ontvangst van de game schaadden.
Het patroon is consistent: AI-tools ontwikkelen zich sneller dan de normen voor transparantie kunnen bijbenen. Melty is een scherpere versie van dat probleem omdat het zich richt op spelers die al enthousiast zijn over iets dat oprecht leuk is; die virale mash-ups zijn vermakelijk om naar te kijken en de nieuwsgierigheid om ze te spelen is volkomen begrijpelijk. Het punt is dat de aantrekkingskracht van het product echt is, wat de verborgen voorwaarden gevaarlijker maakt, niet minder.
Voor spelers die willen experimenteren met Minecraft-mods en custom ervaringen via legitieme wegen, behandelt de gids voor de beste Minecraft-mods 52 geverifieerde keuzes waarvoor je geen toegang tot je bestandssysteem hoeft af te staan.
De bredere context voor launchers op dit moment
Vertrouwen in launchers is al een gevoelig onderwerp in de pc-gamingwereld. Valve's Steam blijft de standaard, mede omdat het rechtenmodel goed begrepen wordt en het updategedrag voorspelbaar is. Launchers van derden hebben een lange geschiedenis van overschrijdingen, en spelers zijn inmiddels terecht op hun hoede voor alles wat vraagt om verhoogde systeemrechten zonder een duidelijke uitleg.
Melty komt in die context op het slechtst mogelijke moment. De AI-mash-up clips waar het op gebouwd is, zijn oprecht viraal, wat betekent dat de launcher mensen zal bereiken die normaal gesproken niet de algemene voorwaarden doorspitten voordat ze op installeren klikken. Dat is precies de doelgroep die het grootste risico loopt bij een privacybeleid dat de opname-pipeline volledig weglaat.
Voor iedereen die server-side software of launchers met update-pipelines beheert, is de Hytale server-updategids een nuttige referentie om te begrijpen hoe legitieme update-systemen voor launchers wijzigingen aan gebruikers horen te communiceren.
Melty zal wellicht zijn privacybeleid aanpassen of direct reageren op de bevindingen van Wubbity. Totdat dat gebeurt, is het gat tussen wat de launcher adverteert en wat de installer daadwerkelijk bevat te groot om te negeren. Als je op de hoogte wilt blijven van hoe Minecraft zelf evolueert via officiële kanalen, behandelt de Minecraft 26.4 winter update breakdown alles wat bevestigd is voor de volgende grote release.