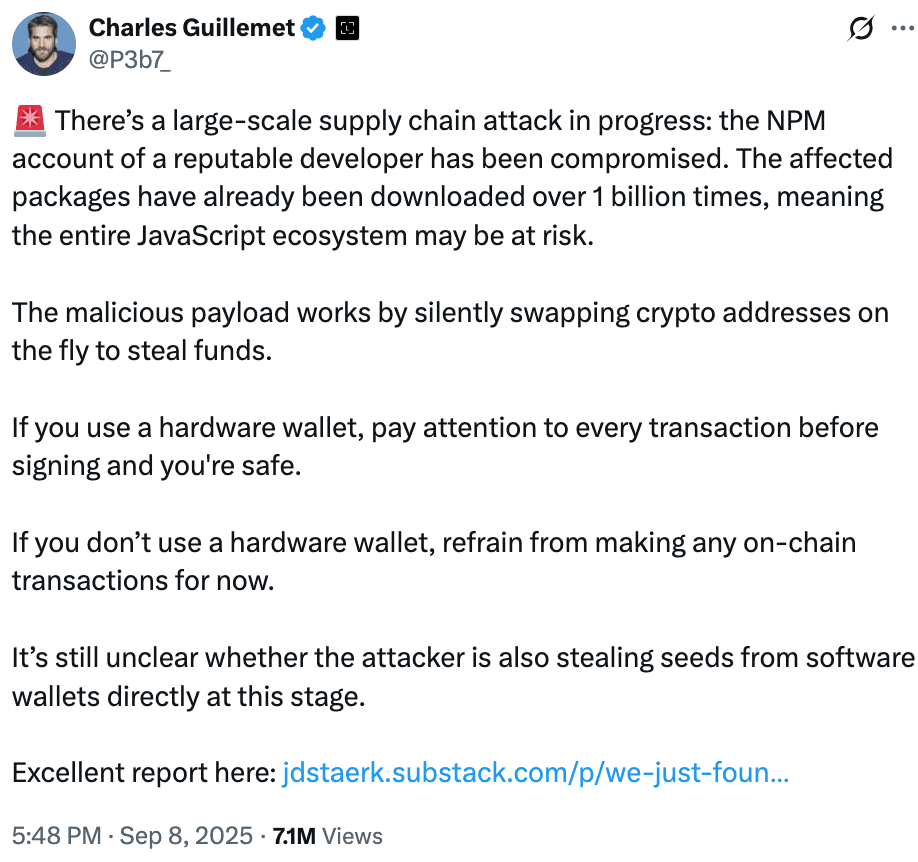
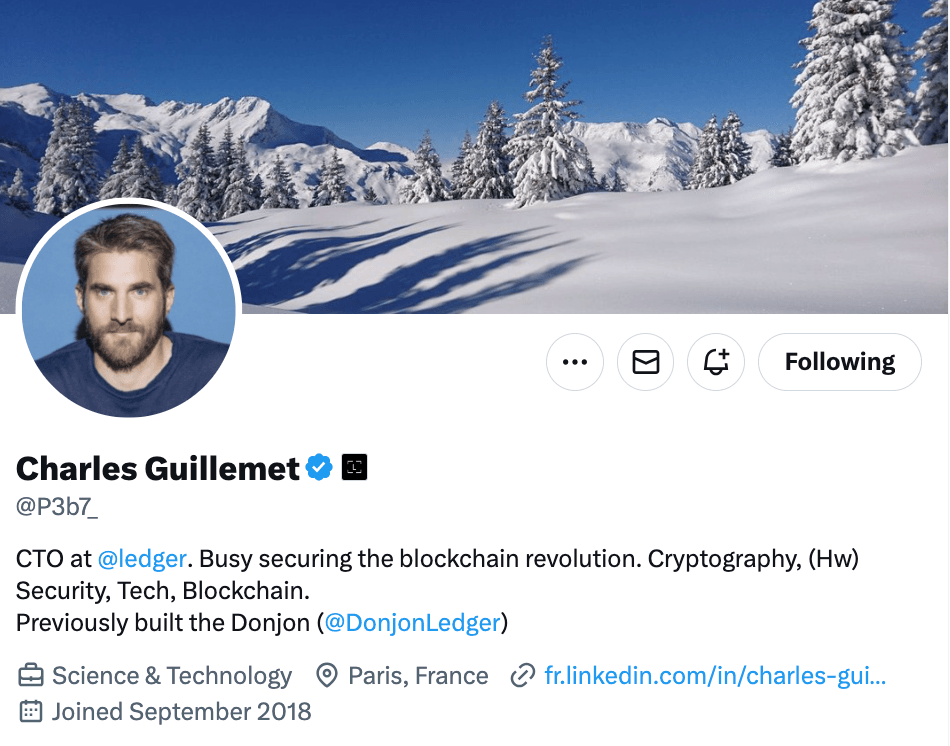
No dia 8 de setembro, um ataque massivo à supply chain de software atingiu o ecossistema NPM, comprometendo diversas bibliotecas JavaScript amplamente utilizadas. A brecha veio à tona quando Charles Guillemet, Chief Technology Officer da Ledger, alertou que a conta de um desenvolvedor confiável no Node Package Manager havia sido hackeada. As estimativas iniciais apontavam uma exposição de mais de um bilhão de downloads, mas análises posteriores revelaram que os pacotes comprometidos representam, na verdade, mais de 2.6 bilhões de downloads semanais.

Ataque à Supply Chain expõe mais de 2 bilhões
Ataque à Supply Chain expõe mais de 2 bilhões
O ataque teve como alvo a conta de um desenvolvedor conhecido como "qix", que mantém várias bibliotecas JavaScript populares, incluindo chalk, strip-ansi, color-convert e debug. Essas bibliotecas aparecem em incontáveis projetos, abrangendo ambientes tanto server-side quanto front-end. Os atacantes ganharam acesso através de um e-mail de suporte falso e enviaram atualizações maliciosas para cerca de 18 pacotes. A instalação automatizada de dependências permitiu que o malware se espalhasse rapidamente em questão de horas.
Guillemet explicou que o código malicioso substituía silenciosamente endereços de carteiras de criptomoedas durante as transações. Usuários que dependem de software wallets enfrentaram o risco de perder fundos caso aprovassem transações sem notar o endereço de destino alterado.
Malware Crypto Clipper e MetaMask
Pesquisadores de segurança classificaram o malware como um "crypto clipper". Ele substitui endereços de carteira em vários estágios de uma transação. Quando nenhuma carteira é detectada, o malware modifica dados de saída dentro de aplicações descentralizadas ao se conectar a funções de navegador como fetch e XMLHttpRequest, escaneando e alterando endereços dentro dos dados da aplicação.
Se uma extensão de carteira como a MetaMask estiver presente, o malware intercepta a transação antes da assinatura. Ele modifica o endereço da carteira na memória para que o endereço fraudulento apareça quando o usuário revisa a transação. O malware usa o algoritmo de Levenshtein para gerar endereços que se parecem muito com o original, tornando as alterações mais difíceis de detectar.
Ataque à Supply Chain expõe mais de 2 bilhões
Primeiros sinais do ataque
Os desenvolvedores notaram o ataque pela primeira vez quando os sistemas de build retornaram uma mensagem de erro inesperada. A inspeção de uma dependência chamada error-ex revelou um código ofuscado contendo uma função suspeita chamada checkethereumw, indicando que o alvo eram carteiras Ethereum. Analistas confirmaram que o malware continha referências a endereços de carteiras em várias blockchains, incluindo Bitcoin, Ethereum, Solana, Tron, Litecoin e Bitcoin Cash.
Os pacotes afetados incluem alguns dos mais utilizados no ecossistema JavaScript. O Chalk recebe mais de 300 milhões de downloads semanais, o debug mais de 350 milhões e o strip-ansi mais de 260 milhões. Somadas, as bibliotecas comprometidas contabilizam mais de 2.6 bilhões de downloads a cada semana, mostrando a escala do impacto em toda a comunidade de desenvolvedores.
Hardware vs Software Wallets
Muitas das bibliotecas infectadas não estão diretamente ligadas a projetos de criptomoedas, mas sua integração em cadeias de dependência significa que até aplicações não relacionadas podem ter sido expostas. Projetos que interagem com carteiras de criptomoedas e aplicações descentralizadas enfrentam o maior nível de risco.
Guillemet observou que usuários de hardware wallets com recursos de clear-signing permanecem seguros, pois esses dispositivos permitem a verificação de cada transação antes da aprovação. Usuários de software wallets enfrentam uma exposição maior e devem ter cautela extrema até que as dependências tenham sido totalmente revisadas e protegidas.
Localizando o atacante e os fundos roubados
Os endereços de criptomoedas do atacante foram identificados e estão sendo monitorados ativamente através da transparência das blockchains públicas. Um endereço Ethereum principal vinculado à operação é 0xFc4a4858bafef54D1b1d7697bfb5c52F4c166976, juntamente com vários endereços de backup. No momento do relatório, os fundos roubados não haviam sido movidos. Esse monitoramento permite uma análise contínua, embora a extensão total dos ativos roubados permaneça incerta.
Ataque à Supply Chain expõe mais de 2 bilhões
JavaScript e o papel da comunidade
As comunidades JavaScript e web3 agiram rápido para conter o incidente. Versões maliciosas dos pacotes comprometidos foram amplamente removidas do registro, mas os riscos permanecem para projetos que ainda podem depender de versões desatualizadas em seus lockfiles. Desenvolvedores estão sendo incentivados a auditar suas dependências, travar versões seguras e reinstalar builds limpas para evitar novas exposições.
Profissionais de segurança recomendam que desenvolvedores façam o rodízio de credenciais, exijam autenticação de dois fatores em contas como NPM e GitHub e usem métodos de instalação determinísticos como npm ci para manter um controle de versão rigoroso. Usuários devem verificar cuidadosamente todas as transações de criptomoedas, especialmente ao depender de software wallets.
Considerações finais
Este incidente se classifica como uma das brechas mais extensas a atingir o ecossistema NPM. Embora a resposta da comunidade tenha sido relativamente rápida, o ataque expõe a fragilidade das supply chains de software modernas e os riscos criados pela dependência generalizada de componentes open-source.
Como Guillemet enfatizou, revisar cada transação antes de assinar continua sendo essencial. A brecha demonstra que até pequenas bibliotecas incorporadas profundamente na infraestrutura de uma aplicação podem se tornar vetores de ataque significativos quando comprometidas. Para desenvolvedores e usuários, a vigilância constante é agora uma parte crítica para manter a segurança nos ecossistemas web3 e de desenvolvimento de software.