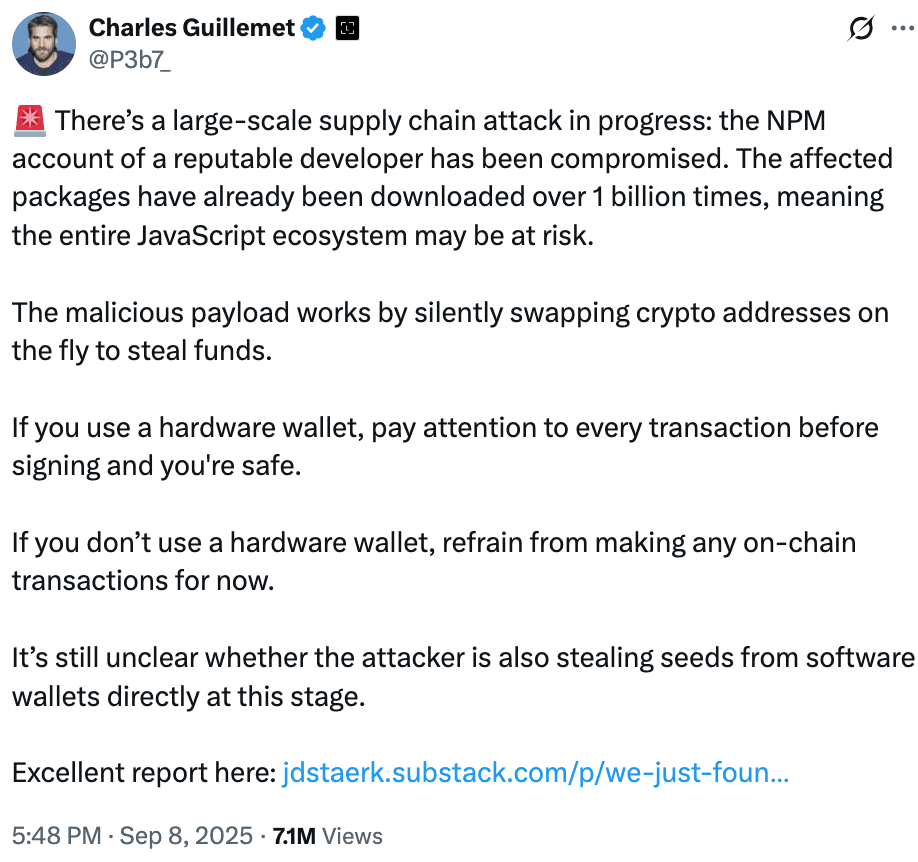
8 Eylül'de, NPM ekosistemini vuran büyük bir yazılım tedarik zinciri saldırısı, yaygın olarak kullanılan birçok JavaScript kütüphanesini tehlikeye attı. İhlal ilk olarak, Ledger'ın Baş Teknoloji Sorumlusu Charles Guillemet'in, güvenilir bir geliştiricinin Node Package Manager hesabının ele geçirildiğini duyurmasıyla ortaya çıktı. İlk tahminler maruz kalan indirme sayısının bir milyarın üzerinde olduğunu gösteriyordu, ancak yapılan detaylı analizler ele geçirilen paketlerin aslında haftalık 2.6 milyardan fazla indirmeyi temsil ettiğini ortaya koydu.

Supply Chain Attack Exposes Over 2 Billion
Supply Chain Attack Exposes Over 2 Billion
Saldırı, chalk, strip-ansi, color-convert ve debug dahil olmak üzere birçok popüler JavaScript kütüphanesinin bakımını yapan "qix" adlı bir geliştiricinin hesabını hedef aldı. Bu kütüphaneler, hem sunucu tarafı hem de ön yüz ortamlarını kapsayan sayısız projede yer alıyor. Saldırganlar, sahte bir destek e-postası aracılığıyla erişim sağladı ve yaklaşık 18 pakete kötü amaçlı güncellemeler gönderdi. Otomatik bağımlılık yüklemeleri, malware'in saatler içinde hızla yayılmasına olanak tanıdı.
Guillemet, kötü amaçlı kodun işlemler sırasında cryptocurrency cüzdan adreslerini sessizce değiştirdiğini açıkladı. Software wallet kullanan kullanıcılar, değiştirilmiş alıcı adresini fark etmeden işlemleri onaylamaları durumunda fonlarını kaybetme riskiyle karşı karşıya kaldı.
Malware Crypto Clipper ve MetaMask
Güvenlik araştırmacıları, malware'i bir "crypto clipper" olarak sınıflandırdı. Bu yazılım, işlemin çeşitli aşamalarında cüzdan adreslerini değiştiriyor. Herhangi bir cüzdan algılanmadığında, malware fetch ve XMLHttpRequest gibi tarayıcı fonksiyonlarına kanca atarak decentralized application'lar içindeki giden verileri değiştiriyor, uygulama verileri içindeki adresleri tarayıp manipüle ediyor.
MetaMask gibi bir wallet extension mevcutsa, malware işlemi imzalanmadan önce araya girerek durduruyor. Bellekteki cüzdan adresini değiştiriyor, böylece kullanıcı işlemi gözden geçirirken sahte adres görünüyor. Malware, orijinaline çok benzeyen adresler oluşturmak için Levenshtein algoritmasını kullanıyor, bu da değişikliklerin fark edilmesini zorlaştırıyor.
Supply Chain Attack Exposes Over 2 Billion
Saldırının İlk İşaretleri
Geliştiriciler saldırıyı ilk olarak build sistemleri beklenmedik bir hata mesajı döndürdüğünde fark etti. error-ex adlı bir bağımlılığın incelenmesi, Ethereum cüzdanlarını hedeflediğini gösteren checkethereumw adlı şüpheli bir fonksiyon içeren gizlenmiş (obfuscated) kodları ortaya çıkardı. Analistler, malware'in Bitcoin, Ethereum, Solana, Tron, Litecoin ve Bitcoin Cash dahil olmak üzere birçok blockchain üzerindeki cüzdan adreslerine referanslar içerdiğini doğruladı.
Etkilenen paketler, JavaScript ekosisteminde en yaygın kullanılanlardan bazılarıdır. Chalk haftalık 300 milyondan fazla, debug 350 milyondan fazla ve strip-ansi 260 milyondan fazla indirme alıyor. Toplamda, ele geçirilen kütüphaneler her hafta 2.6 milyardan fazla indirmeye sahip, bu da geliştirici topluluğu üzerindeki etkinin boyutunu gözler önüne seriyor.
Hardware vs Software Wallets
Enfekte olan kütüphanelerin çoğu doğrudan cryptocurrency projeleriyle bağlantılı değil, ancak bağımlılık zincirlerine entegrasyonları, ilişkisiz uygulamaların bile maruz kalmış olabileceği anlamına geliyor. Cryptocurrency wallet'lar ve decentralized application'lar ile etkileşime giren projeler en yüksek risk seviyesiyle karşı karşıya.
Guillemet, clear-signing özelliklerine sahip hardware wallet kullanıcılarının güvende kaldığını belirtti, çünkü bu cihazlar onaydan önce her işlemin doğrulanmasına olanak tanıyor. Software wallet kullanıcıları daha büyük bir riskle karşı karşıya ve bağımlılıklar tamamen gözden geçirilip güvenli hale getirilene kadar son derece dikkatli olmalılar.
Saldırganın Bulunması ve Çalınan Fonlar
Saldırganın cryptocurrency adresleri tespit edildi ve halka açık blockchain şeffaflığı aracılığıyla aktif olarak izleniyor. Operasyonla bağlantılı birincil Ethereum adresi 0xFc4a4858bafef54D1b1d7697bfb5c52F4c166976 olup, bununla birlikte birkaç yedek adres de bulunuyor. Raporlama sırasında çalınan fonlar henüz taşınmamıştı. Bu izleme süreci devam eden analizlere olanak tanıyor, ancak çalınan varlıkların tam kapsamı henüz belirsiz.
Supply Chain Attack Exposes Over 2 Billion
JavaScript ve Topluluğun Rolü
JavaScript ve web3 toplulukları olayı kontrol altına almak için hızla harekete geçti. Ele geçirilen paketlerin kötü amaçlı sürümleri büyük ölçüde kayıt defterinden kaldırıldı, ancak lockfile'ları içinde hala eski sürümlere güvenen projeler için riskler devam ediyor. Geliştiriciler, daha fazla maruz kalmayı önlemek için bağımlılıklarını denetlemeye, güvenli sürümleri kilitlemeye ve temiz build'leri yeniden yüklemeye çağrılıyor.
Güvenlik uzmanları, geliştiricilerin kimlik bilgilerini yenilemelerini, NPM ve GitHub gibi hesaplarda iki faktörlü kimlik doğrulamayı zorunlu kılmalarını ve sıkı sürüm kontrolünü sürdürmek için npm ci gibi deterministik yükleme yöntemlerini kullanmalarını öneriyor. Kullanıcılar, özellikle software wallet'lara güvenirken tüm cryptocurrency işlemlerini dikkatlice doğrulamalıdır.
Son Düşünceler
Bu olay, NPM ekosistemini vuran en kapsamlı ihlallerden biri olarak kayıtlara geçti. Topluluk tepkisi nispeten hızlı olsa da, saldırı modern yazılım tedarik zincirlerinin kırılganlığını ve açık kaynak bileşenlerine duyulan yaygın güvenin yarattığı riskleri gözler önüne seriyor.
Guillemet'in vurguladığı gibi, imzalamadan önce her işlemi gözden geçirmek hayati önem taşıyor. İhlal, uygulama altyapısının derinliklerine gömülmüş küçük kütüphanelerin bile ele geçirildiğinde önemli saldırı vektörleri haline gelebileceğini gösteriyor. Hem geliştiriciler hem de kullanıcılar için sürekli tetikte olmak, artık web3 ve yazılım geliştirme ekosistemlerinde güvenliği korumanın kritik bir parçasıdır.